
Diese Seite ist auch in English, Español, Français, Italiano, 日本語 und Português verfügbar.
Von IBM zu AWS: Wie Software Projects seine komplexe Migration mit DoiT beschleunigt hat
Wie DoiT Software Projects, ein globales Software-Services-Unternehmen, durch AWS MAP begleitete – und dabei zwei IBM-Cloud-Regionen in einer einzigen AWS-Umgebung konsolidierte, mit durchgängig erhaltener Anwendungstopologie.
The Challenge
Software Projects musste eine live betriebene Multi-Tier-Umgebung von IBM Cloud Infrastructure auf AWS umziehen und dabei beide Umgebungen während der gesamten Transition sicher miteinander verbunden halten. Daraus ergaben sich mehrere eng verzahnte Probleme, die DoiT gleichzeitig lösen musste:
- Kein zuverlässiger privater Netzwerkpfad zwischen IBM Cloud Infrastructure und AWS – ein bestehendes, selbst verwaltetes Open-Source-Site-to-Site-VPN funktionierte nur in eine Richtung.
- Begrenzte interne Netzwerk-Expertise auf Seiten von Software Projects – und kein klarer Präzedenzfall dafür, IBM Classic Infrastructure im erforderlichen Umfang mit AWS zu verbinden.
- Bedarf an präzisen, granularen Kostenprognosen (Storage, Compute und Rabattoptionen), um das Migrationsbudget zu planen, bevor Workloads bewegt wurden.
- Die Anforderung, die Produktion während der gesamten Transition stabil und überwachbar zu halten – mit schneller Ursachenanalyse, falls Probleme auftraten.
- Nach der Migration die Notwendigkeit, das Cloud-Security-Tooling passend dimensioniert zu halten, damit die Ausgaben im Verhältnis zum tatsächlichen Risiko und Workload-Footprint blieben.
The Solution
Die Umgebung: Eine Vier-Tier-Architektur an zwei Standorten
Vor der Migration betrieb das Team von Software Projects eine einheitliche, klar definierte Architektur in zwei IBM-Cloud-Regionen, ausgelegt auf Ausfallsicherheit: ein größerer Primärstandort und ein kleinerer Sekundärstandort. Beide Standorte folgten demselben Vier-Tier-Muster:
- Load Balancing: eine kleine Flotte von HAProxy-Instanzen, die Produktions-, Entwicklungs- und Tracking-Traffic getrennt voneinander bedient.
- Applikation: Web- und Tracking-Server, ein Runner für geplante Jobs, ein Server für Codequalität (SonarQube) und ein VPN-Gateway (nur am Primärstandort).
- Container-Orchestrierung: selbst verwaltete Docker-Swarm-Cluster – am Primärstandort als getrennte Produktions- und Entwicklungscluster, am Sekundärstandort als ein einzelnes Cluster.
- Daten: ein MySQL-Primary/Replica-Paar sowie ein Cassandra-Cluster mit drei Knoten, repliziert an beiden Standorten.
Der Migrationsplan von DoiT sah einen originalgetreuen 1:1-Lift-and-Shift dieser Topologie in eine einzige AWS VPC in us-east-1 vor – mit denselben Footprints von 24 und 16 Knoten, aber verteilt über mehrere Availability Zones innerhalb einer AWS-Region statt über zwei unabhängige, geografisch getrennte IBM-Cloud-Regionen. Die folgende Tabelle zeigt, wie die Zusammensetzung Tier für Tier unverändert übernommen wurde:
| Tier | Primärstandort | Sekundärstandort |
|---|---|---|
| Load Balancing (HAProxy) | 5 | 5 |
| Applikation und Tooling (Web, Tracking, geplante Jobs, Codequalität, VPN-Gateway) | 6 | 2 |
| Container-Orchestrierung (Docker Swarm – Produktions- + Entwicklungscluster) | 8 | 4 |
| Daten (MySQL Primary/Replica + Cassandra-Cluster mit 3 Knoten) | 5 | 5 |
| Knoten gesamt | 24 | 16 |
Diese Zahlen blieben auf beiden Seiten des Cutovers konstant – dieselben 24 und 16 Knoten, in denselben Proportionen pro Tier, lediglich verlagert. Diese Disziplin zahlte sich aus: Software Projects übernahm auf AWS eine Umgebung, die sich exakt so verhielt wie die, die das Team bereits kannte – während DoiT nebenbei eine Ebene an Infrastrukturkomplexität entfernte, indem zwei Rechenzentrumsregionen zu einer einzigen AWS-Region über mehrere Availability Zones konsolidiert wurden. Zugleich war damit die Modernize-Phase sauber vorbereitet, denn die Roadmap sah ohnehin vor, die selbst verwalteten Docker-Swarm-Cluster durch eine verwaltete Container-Plattform abzulösen, sobald die Umgebung auf AWS stabil lief.
Der Ansatz: AWS MAP, durchgängig umgesetzt
DoiT führte das Engagement über die drei AWS-MAP-Phasen hinweg – jede Phase legte das technische und finanzielle Fundament für die nächste, durchgängig umgesetzt vom Forward Deployment Engineering Team von DoiT.
| Phase | Assess | Mobilize | Modernize |
|---|---|---|---|
| Fokus | Kostenmodellierung und Migrationsreife | Cloud-übergreifende Konnektivität und Cutover | Containerisierung und kontinuierliches FinOps |
| Status | Abgeschlossen | Abgeschlossen | In Arbeit |
1. Assess: Ein belastbares Migrationsbudget aufbauen
Bevor auch nur ein Workload bewegt wurde, benötigte das Team von Software Projects einen klaren Blick pro Service darauf, was Storage und Compute auf AWS kosten würden. DoiT erstellte eine detaillierte Kostenaufschlüsselung für EBS und EFS – mit Modellierung der monatlichen Kosten für Storage, IOPS und Durchsatz über Volume-Typen und Storage-Klassen hinweg –, damit Software Projects die kurz- und mittelfristigen Ausgaben für seine Migrations-Roadmap prognostizieren konnte. Außerdem arbeitete DoiT die Rabattstrategie für die Datenbank-Compute von Software Projects durch: DoiT Flexsave (ein rabattiertes Äquivalent zu Compute Savings Plans ohne Vorab-Commitment) im Vergleich zu Standard- und Convertible-Reserved-Instance-Preisen – inklusive der Trade-offs jeder Option mit Blick auf einen möglichen späteren Wechsel zu einem verwalteten Datenbankservice.
2. Mobilize: Cloud-übergreifende Konnektivität lösen
Die Konnektivität zwischen IBM Cloud und AWS war der kritische Pfad der gesamten Migration – und es gab dafür keine Standardlösung. DoiT führte eine strukturierte Bewertung der Optionen durch – AWS Direct Connect, eine dedizierte IBM-Direct-Link-Leitung, virtuelle Router-Appliances und ein leichtgewichtiges Mesh-VPN – und wog für jede Option Kosten, Stabilität und Einrichtungsaufwand ab:
- Evaluiert: AWS Direct Connect und IBM Direct Link Dedicated (einschließlich BGP-, IP-Range- und Abrechnungsrestriktionen) als Option für eine dedizierte Leitung.
- Pilotiert: ein Mesh-VPN-Overlay als schneller, kostenfreier Fallback, während längerfristige Optionen geprüft wurden.
- Begleitet: Software Projects beim Deployment und Tuning einer virtuellen Router-Appliance auf IBM-Seite, inklusive VLAN-Routing-Verhalten und Layer-2-Troubleshooting gemeinsam mit dem IBM-Support.
- Unterstützt: Software Projects beim Wechsel von IBM Classic Infrastructure zu IBM VPC für flexibleres Networking; anschließend Aufbau eines IPSec-Site-to-Site-VPN zwischen IBM VPC und einer AWS VPC.
- Diagnostiziert und behoben: eine Subnetz-Überschneidung und Routing-Lücke zwischen IBM Classic und AWS – durch Zuweisung eines dedizierten, überschneidungsfreien IP-Bereichs und Anpassung statischer Routen. Dieser Fix machte endlich bidirektionalen Traffic zwischen allen drei Umgebungen möglich.
Das Ergebnis war ein stabiler, verifizierter privater Netzwerkpfad zwischen IBM Classic Infrastructure, IBM VPC und AWS – das Fundament, auf dem das Team von Software Projects Workloads im eigenen Tempo verschieben konnte, ohne die Verbindung zu den noch auf IBM laufenden Systemen zu verlieren.
Stabile Produktion während der gesamten Transition
Während des Migrationszeitfensters leistete DoiT zudem schnellen operativen Support auf AWS-Seite. In einem Fall verlor eine EC2-Instanz unerwartet die SSM-Konnektivität – ohne verfügbaren SSH-Fallback. DoiT identifizierte die Ursache per Konsolen-Output-Diagnose: Das Root-Volume war vollgelaufen, wodurch der SSM-Agent nicht mehr starten konnte. Das Team lieferte einen Schritt-für-Schritt-Plan zur Behebung (Volume-Erweiterung und Filesystem-Resize) sowie proaktive CloudWatch-Alarme zur Disk-Auslastung und SNS-Benachrichtigungen, um eine Wiederholung zu verhindern – mit besonderem Augenmerk darauf, Produktionssysteme vor demselben Fehlermuster zu schützen.
3. Modernize: Container und kontinuierliche Kostenoptimierung
Nach Abschluss der Migration ging das Engagement in die Modernize-Phase über. Die Produktions- und Entwicklungs-Stacks von Software Projects liefen weiterhin auf selbst verwalteten Docker-Swarm-Clustern – funktional, aber mit dem operativen Aufwand manuell gepatchter Manager und Worker. DoiT unterstützt das Team von Software Projects nun dabei, diese Swarm-Cluster zugunsten einer verwalteten Container-Plattform auf AWS (Amazon EKS) abzulösen – direkt aufbauend auf dem konsolidierten Multi-AZ-VPC-Fundament aus der Mobilize-Phase, statt die Architektur von Grund auf neu zu entwerfen.
Im Zuge derselben Modernisierung sorgt DoiT dafür, dass die Cloud-Ausgaben diszipliniert bleiben, während sich die Umgebung weiterentwickelt. Mithilfe von DCI Insights prüfte DoiT die AWS-Detective- und GuardDuty-Konfiguration von Software Projects und stellte fest, dass die Kosten für Security-Tooling auf einen erheblichen Anteil der Gesamtausgaben angewachsen waren – vor allem getrieben durch die Ingestion großer Mengen an Flow-Logs, nicht durch tatsächlich gelieferten Sicherheitsmehrwert. DoiT quantifizierte die Trade-offs – einschließlich der Frage, welche hochkritischen Finding-Typen von welchen Datenquellen abhängen – und gab Software Projects eine klare, evidenzbasierte Auswahl an Optionen für das Right-Sizing der Security-Abdeckung, ohne die wertvollsten Detektionen zu verlieren. Derselbe disziplinierte, evidenzbasierte Ansatz setzt sich in der Containerisierung fort: von Anfang an passend dimensioniert statt nachträglich optimiert.
Die Lösung: Powered by DoiT Cloud Intelligence (DCI)
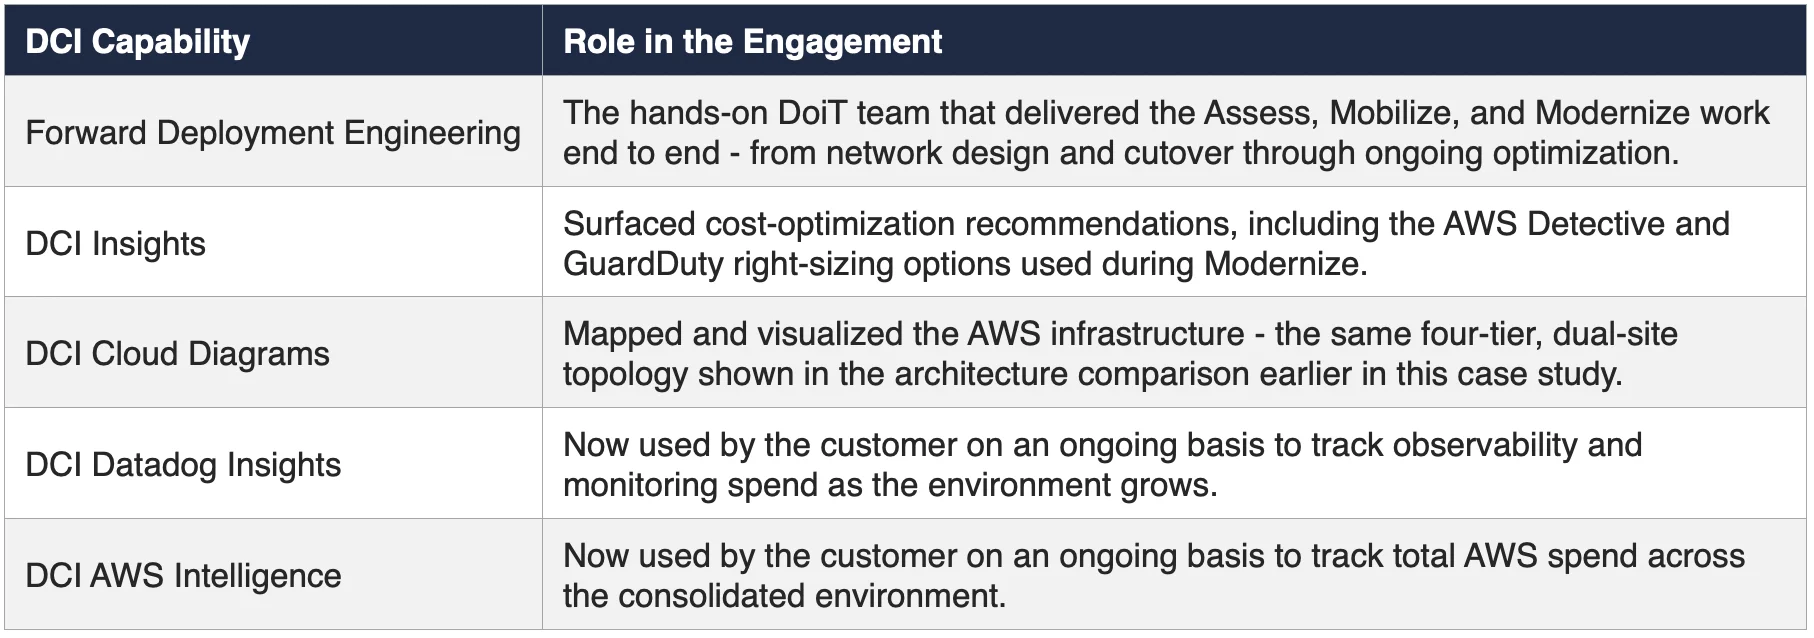
Neben der Hands-on-Umsetzung nutzte Software Projects während des gesamten Engagements mehrere Funktionen von DoiT Cloud Intelligence (DCI) – ein erfahrenes Delivery-Team kombiniert mit Self-Service-Transparenz über die eigene AWS-Umgebung:
| DCI-Funktion | Rolle im Engagement |
|---|---|
| Forward Deployment Engineering | Das Hands-on-Team von DoiT, das die Assess-, Mobilize- und Modernize-Arbeit durchgängig umsetzte – von Netzwerkdesign und Cutover bis zur laufenden Optimierung |
| DCI Insights | Lieferte Empfehlungen zur Kostenoptimierung, darunter die in der Modernize-Phase genutzten Right-Sizing-Optionen für AWS Detective und GuardDuty |
| DCI Cloud Diagrams | Erfasste und visualisierte die AWS-Infrastruktur – dieselbe Vier-Tier-Topologie an zwei Standorten, die im Architekturvergleich weiter oben in dieser Case Study gezeigt wird |
| DCI Datadog Insights | Wird vom Kunden nun laufend genutzt, um die Observability- und Monitoring-Ausgaben im Blick zu behalten, während die Umgebung wächst |
| DCI AWS Intelligence | Wird vom Kunden nun laufend genutzt, um die gesamten AWS-Ausgaben in der konsolidierten Umgebung zu verfolgen |
Die letzten beiden Funktionen sind im Tagesgeschäft aktiv: Während das Team von Software Projects auf Container modernisiert, geben DCI AWS Intelligence und DCI Datadog Insights kontinuierliche Transparenz über die gesamten Cloud- und Observability-Ausgaben – statt zu warten, bis die Monatsrechnung ein Problem offenlegt.
Results
- 3 AWS-MAP-Phasen umgesetzt: Assess, Mobilize, Modernize
- 40 Server 1:1 migriert – die vollständige Vier-Tier-Topologie blieb erhalten
- 2→1 IBM-Cloud-Regionen in einer einzigen AWS VPC über mehrere AZs konsolidiert
Die private Verbindung zwischen IBM und AWS war der Punkt, den wir richtig hinbekommen mussten – und wir wollten dabei schneller vorankommen, als wir es allein geschafft hätten. DoiT hat die Optionen mit uns durchgearbeitet, die Subnetz-Überschneidung gefunden, die das Routing lahmlegte, und die Verbindung stabilisiert. Damit war der Weg für alles Weitere frei.
DevOps Lead, Software Projects
Ergebnisse
- Ersten funktionierenden privaten Netzwerkpfad zwischen IBM Cloud Infrastructure und AWS etabliert, nachdem frühere selbst verwaltete Versuche in eine Richtung gescheitert waren.
- Alle 40 Server – die vollständige Vier-Tier-Topologie aus Load Balancing, Applikation, Orchestrierung und Daten – mit unveränderter Zusammensetzung pro Tier auf AWS migriert, sodass das Team ab Tag eins eine vertraute Umgebung übernahm.
- Zwei geografisch getrennte IBM-Cloud-Regionen in einer einzigen AWS VPC über mehrere Availability Zones konsolidiert – Netzwerk und operativen Footprint vereinfacht, ohne die Resilienz eines Zwei-Standort-Designs aufzugeben.
- Software Projects vor der Migration ein granulares, belastbares Kostenmodell für Storage und Compute an die Hand gegeben und damit Budgetüberraschungen während des Umzugs reduziert.
- Einen produktionsrelevanten SSM-Ausfall mit klarer Ursachenanalyse behoben und proaktives Monitoring eingerichtet, damit Software Projects denselben Fehler künftig früher erkennt.
- Alle drei AWS-MAP-Phasen – Assess, Mobilize und Modernize – in einem durchgängigen Engagement umgesetzt und den Migrationskontext über jede Phasengrenze hinweg mitgeführt, statt ihn jeweils neu aufzubauen.
- Den Kunden in die Lage versetzt, selbst verwaltete Docker-Swarm-Cluster zugunsten einer verwalteten Container-Plattform abzulösen – Security-Abdeckung und Kostenstruktur waren schon vor Beginn der nächsten Phase passend dimensioniert.
- Dem Kunden Self-Service-Transparenz über die eigene Umgebung übergeben: DCI Cloud Diagrams für das Infrastruktur-Mapping sowie DCI AWS Intelligence und DCI Datadog Insights für die kontinuierliche Verfolgung der Cloud- und Observability-Ausgaben.
Ausblick
Die AWS-Umgebung von Software Projects ist heute das stabile Fundament für die nächste Modernisierungsphase. DoiT begleitet den Kunden weiterhin beim Umzug der Workloads auf Container – mit derselben Kombination aus technischer Umsetzung und laufender Kostendisziplin, die die Migration vom ersten Assessment bis zur vollständig vernetzten, produktionsbereiten AWS-Umgebung getragen hat.
Software Projects im Überblick
Software Projects ist ein Software-Services-Unternehmen mit einer gemischten Produktions- und Nicht-Produktionsumgebung, die historisch auf IBM Cloud Infrastructure gehostet war. Im Rahmen einer umfassenderen Cloud-Strategie beauftragte das Unternehmen DoiT mit der Migration seiner Workloads zu AWS im Rahmen des AWS Migration Acceleration Program (MAP) – wobei DoiT alle drei MAP-Phasen umsetzte: Assess, Mobilize und Modernize.
Mehr über Cloud Diagram und Cloud Intelligence erfahren
Beschleunigen Sie Ihre Optimierung
Visualisieren Sie Ihre Cloud-Infrastruktur in Echtzeit, finden Sie, was Ihr Provider übersieht, und beheben Sie es zu Ihren Bedingungen.
More customer stories
Jupiter schließt mit DoiT eine Transparenzlücke von 20 bis 40 % bei den Infrastrukturausgaben
- 26
- Eingebundene Anbieterdaten
- From 60% to 100%
- Datenabdeckung

Glasklare Transparenz über Cloud-Ausgaben – bis auf Workload- und Tenant-Ebene
- Days
- Zeit bis zu ersten Kosten-Insights nach der Installation
- Days
- Von der Installation zum aussagekräftigen Kosten-Reporting
- Workload & tenant
- Granularität der Kostentransparenz
Flooid gestaltet die Zukunft des Handels mit Google Cloud und DoiT
Finlex halbiert Cloud-Kosten und bringt KI mit DoiT in Produktion
- Over 65%
- Weniger Cloud-Infrastrukturkosten von 2024 bis heute
- 40%
- Kosteneinsparungen durch bessere Transparenz und eine effiziente KI-Architektur

Cloud-Kosten werden bei Hippo zum Hebel für die Teams
- Minutes
- Integrationsdauer von Attribute™ in AWS
- Business unit
- Erreichter Grad an Kostenverantwortung
Island sieht die echten Kosten pro Kunde – ganz ohne Tagging
- $5B
- Unternehmensbewertung
- Days
- Zeit bis zu den ersten Insights
- 0
- Benötigte Tags

Claroty ordnet Kosten dank Attribute™ präzise einzelnen Kunden zu
- 1,000+
- Geschützte Kunden weltweit
- Days
- Zeit bis zu den ersten granularen Kosten-Reports
- Zero
- Beeinträchtigung des Betriebs beim Deployment
KI-Sales-Intelligence auf AWS: Web Development Systems baut mit DoiT die nächste Generation von Vertriebstools
Jupiter schließt mit DoiT eine Transparenzlücke von 20 bis 40 % bei den Infrastrukturausgaben
- 26
- Eingebundene Anbieterdaten
- From 60% to 100%
- Datenabdeckung
Glasklare Transparenz über Cloud-Ausgaben – bis auf Workload- und Tenant-Ebene
- Days
- Zeit bis zu ersten Kosten-Insights nach der Installation
- Days
- Von der Installation zum aussagekräftigen Kosten-Reporting
- Workload & tenant
- Granularität der Kostentransparenz
Flooid gestaltet die Zukunft des Handels mit Google Cloud und DoiT
Finlex halbiert Cloud-Kosten und bringt KI mit DoiT in Produktion
- Over 65%
- Weniger Cloud-Infrastrukturkosten von 2024 bis heute
- 40%
- Kosteneinsparungen durch bessere Transparenz und eine effiziente KI-Architektur
Cloud-Kosten werden bei Hippo zum Hebel für die Teams
- Minutes
- Integrationsdauer von Attribute™ in AWS
- Business unit
- Erreichter Grad an Kostenverantwortung
Island sieht die echten Kosten pro Kunde – ganz ohne Tagging
- $5B
- Unternehmensbewertung
- Days
- Zeit bis zu den ersten Insights
- 0
- Benötigte Tags
Claroty ordnet Kosten dank Attribute™ präzise einzelnen Kunden zu
- 1,000+
- Geschützte Kunden weltweit
- Days
- Zeit bis zu den ersten granularen Kosten-Reports
- Zero
- Beeinträchtigung des Betriebs beim Deployment
What they say
Partnership with DoiT is extremely significant. We've been able to grow significantly over the last year, mostly because we could reinvest our resources in new technologies instead of new internal resources.
Jason Hartin, CTO
On integrating DataHub, the DoiT team was very hands-on to the point where DoiT support put together the first ingestion script and pipeline to unlock us.
Kyle Espinola, Head of Platform Engineering
“PerfectScale gives us the confidence to automate Kubernetes optimization while letting our engineers focus on building what matters.”
Josh Zarrabi, Infrastructure Engineer
“Without PerfectScale by DoiT, I don't know how we would do it. We'd have to have twice the number of people on my team to stay on top of it. With PerfectScale, we can focus on the more strategic issues.”
David Adkins, Director of Software and Platform Engineering
Connecting IBM and AWS privately was the piece we needed to get right, and we wanted to move faster on it than we could on our own. DoiT worked through the options with us, found the subnet overlap that was breaking the routing, and made it stable. That unblocked everything else.
DevOps Lead, Software Projects

Attribute™'s platform is truly unique. We now have crystal-clear visibility into our cloud spend at the workload and tenant level, and that insight has already led to actionable savings and powerful insights as we further scale our service.
Paul White, VP of Engineering, Shasta Cloud
We have worked with DoiT for many years, and there has been an increasing number of capabilities and features in DoiT Cloud Intelligence. We've embedded features such as Cloud Analytics and Reports in our own FinOps processes, it's become core to what we do.
Martin Lee, Director of Operations
DoiT gave us the confidence to move from experimentation to production. They helped us understand the right way to build AI for the real world.
Milad Rezazadeh, CTO
Attribute™'s cost grouping technology took our cost visibility and allocation to a whole new level. Now, our teams are fully accountable for their budgets, significantly improving our cloud efficiency and helping us minimize unnecessary costs.
Eli Zilbershtein, Head of DevOps, Hippo
You can't tag a customer in a multi-tenant environment. Attribute™ finally shows us what each customer costs and what's driving those costs.
Omri Cohen, Director of Engineering, Platform

Attribute™'s data is truly unmatched. No other solution on the market could deliver the precise customer cost and usage profiles we needed in such a complex infrastructure. Within weeks, the data from Attribute™ transformed our understanding of cost structures, influencing key strategic decisions in pricing, renegotiations, and market positioning.
Jonathan Langer, COO, Claroty

Attribute™ simplified tracking customer costs in our multi-tenant environments. Customer cost measurement is now clear and standardized, and finance gets the business context they need. Integration was quick and required no changes.
Kfir Lippmann, CFO, Salt Security

Attribute™ translates complex cloud bills into actionable, business-centric insights that empower our engineering teams to take true ownership of their costs.
Balamurugan Mohandossgandhi, Head of IT and Infrastructure, PropertyGuru
Your cloud bill shouldn't be a mystery
Let us show you what ships this week.