




A parceria com a DoiT é extremamente importante. Conseguimos crescer bastante no último ano, principalmente porque pudemos reinvestir nossos recursos em novas tecnologias em vez de novos recursos internos.
Jason Hartin, CTO
você simplesmente não consegue taguear tráfego de rede
Seu programa de tagging nunca vai terminar. O Attribute™ aloca 100% do gasto em nuvem em tempo de execução, sem tags, sem mudanças no código e com alocação completa até a semana que vem.
o tagging sustentou o FinOps por uma década.
Mesmo programas maduros rastreiam apenas 43% dos custos de nuvem no nível unitário (Gartner, 2025). E a lacuna só aumenta, porque as categorias de gasto que mais crescem simplesmente não podem ser tagueadas.
Clusters Kubernetes, Kafka, bancos de dados e filas atendem várias equipes ao mesmo tempo. Uma tag atribui um único dono. Ela não consegue dividir o que nunca foi separável.
Tags rastreiam infraestrutura. Clientes transitam por ela. Em uma arquitetura multi-tenant, não existe recurso para taguear — e o custo de servir cada cliente continua sendo um exercício manual.
Gateways de LLM, clusters de GPU compartilhados e agentes de IA geram uma única linha na fatura. Toda chamada de inferência parece idêntica na camada de billing.
Egress, transferência entre AZs, NAT gateways. A fatura chega, mas os exports de billing nunca dizem qual workload gerou o tráfego.
o problema de verdade
Ferramentas baseadas em tags leem exports de billing. Exports de billing descrevem recursos, não uso. Eles conseguem dizer que uma instância EC2 custou US$ 40 mil, mas nunca qual equipe, cliente ou feature a consumiu.
O Attribute™ implanta um sensor eBPF leve que lê o tráfego de rede em runtime. Ele vê qual workload chamou qual recurso, qual ID de cliente veio na requisição e qual modelo respondeu à chamada de inferência. Cada dólar é mapeado de volta ao consumidor que o gerou, com base no que realmente aconteceu — e não em etiquetas que alguém lembrou de aplicar.
dos workloads atribuídos
para instalar o sensor, sem mudanças no código
para alocar tudo, em vez de meses de tagging
como funciona
01. Instalação em 15 minutos. Um sensor eBPF leve é implantado no seu cluster via Helm, além de uma integração de billing via Terraform. Sem mudanças de código ou configuração.
02. O sensor lê dados em runtime. O eBPF observa o tráfego para todos os recursos de nuvem: computação, bancos de dados, storage, Kafka, GPUs e endpoints de LLM. A inspeção profunda de pacotes extrai identificadores como tokens JWT, headers HTTP e client IDs diretamente do tráfego.
03. O custo cai onde deveria. Cada dólar é atribuído ao cliente, equipe, feature ou agente de IA que o gerou. Recursos compartilhados são divididos pelo consumo real, não por divisões iguais ou estimativas.
tagging nunca foi a resposta para o FinOps
| Capability | Attribute™ | Programa de tagging |
|---|---|---|
| Atribuição e alocação | ||
| Tempo até dados relevantes | No primeiro dia, assim que o sensor observa o tráfego | Semanas a meses de trabalho de tagging |
| Cobertura | 100% dos workloads atribuídos | 43% dos custos rastreados no nível unitário (média do setor) |
| Recursos compartilhados | Alocados pelo consumo real | Divisões iguais, rateios ou estimativas grosseiras |
| Custo por cliente | Detectado automaticamente a partir do tráfego em runtime | Não existe o conceito de cliente |
| Gastos com IA e LLMs | Alocação no nível de token por cliente, feature ou equipe | Apenas o gasto total |
| Infra autogerenciada (Kafka, Elasticsearch em EC2) | O sensor enxerga dentro do workload | Invisível nos exports de billing |
| Custos de rede | Rastreados até o workload que gerou o tráfego | Impossíveis de atribuir |
| Manutenção contínua | Nenhuma. A atribuição acompanha o tráfego | Aplicação de políticas, correr atrás de engenheiros e limpeza trimestral |
já investiu em tags?
Times que passaram anos tagueando temem que o investimento tenha sido desperdiçado. Não foi. Tudo o que eles construíram continua funcionando.
O Attribute™ incorpora as tags existentes como mais um sinal. A diferença é que a atribuição não depende mais delas. Os 57% do gasto que suas tags nunca alcançaram são alocados mesmo assim, e o backlog de tagging deixa de bloquear showback, chargeback e margens por cliente.
O Attribute™ substitui programas de tagging que levam meses por um sensor leve em runtime
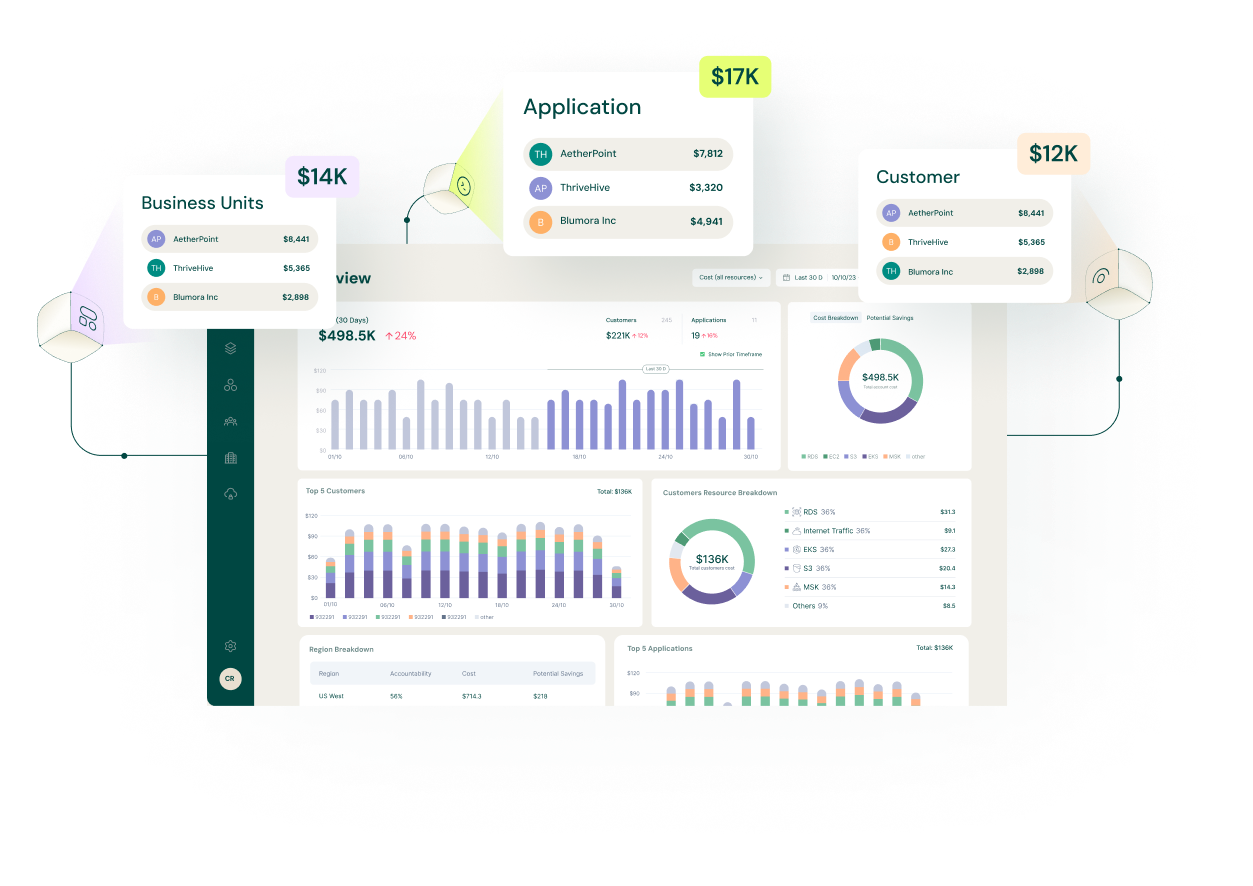
Outras ferramentas de FinOps leem seus exports de billing. O Attribute™ lê dados em runtime e mapeia os custos ao workload que os gerou. Atribua instantaneamente gastos com IA, rede, bancos de dados e outros recursos compartilhados a clientes, workloads e features.
O sensor é somente leitura e roda em sandbox no kernel. O Attribute™ tem certificações SOC 2 Type 2 e ISO 27001 e é uma FinOps Certified Platform.
AICPA
SOC 2
AICPA
ISO 27001
FinOps
Platform
todo pico tem um dono e uma explicação.
Aí começa a investigação: dias de arqueologia de tags, garimpo em dashboards e threads no Slack para descobrir o "porquê". O Attribute™ pula a investigação.
três coisas que você finalmente pode fazer
Normalmente, cada uma delas depende de um programa de tagging que nunca termina. Com o Attribute, elas ficam disponíveis desde o primeiro dia.
Aloque a infraestrutura compartilhada entre as equipes pelo uso real. Todos os stakeholders, da engenharia ao financeiro, trabalham com os mesmos números — e os relatórios de custo param de ser contestados.
COGS e margem por conta, detectados automaticamente a partir do tráfego. Um cliente encontrou mais de 360 contas em que o custo superava a receita: mais de US$ 1,3 milhão em perdas que antes eram invisíveis.
Atribuição no nível de token por cliente, feature e equipe em OpenAI, Anthropic, Bedrock e Vertex AI. Funciona com gateways de LLM gerenciados e self-hosted.
Eliminamos a necessidade de taguear milhares de recursos. O Attribute nos deu visibilidade completa dos custos sem exigir nenhuma tag.
Ziv Sivan, VP of Engineering at Akamai
FinOps sem tagging
Instale em 30 minutos e veja a alocação por cliente, por feature e por equipe até a semana que vem. Mantenha as tags que você tem e livre-se da dependência delas.

Sim. Tagging é um método de alocação de custos, não um requisito do FinOps. A atribuição em runtime lê o tráfego ao vivo para determinar qual equipe, cliente ou feature consumiu cada recurso, gerando uma alocação que as tags não alcançam: infraestrutura compartilhada, workloads de IA, tráfego de rede e custos por cliente em ambientes multi-tenant.
O tagging tem três problemas estruturais. A cobertura se deteriora porque as tags exigem esforço humano contínuo. A infraestrutura compartilhada não pode ser dividida com precisão porque uma tag atribui um único dono por recurso. E as categorias de gasto que mais crescem, IA e rede, não têm superfície de tagging alguma. Dados do setor mostram que apenas 43% dos custos de nuvem são rastreados no nível unitário.
Não. As tags existentes continuam funcionando e o Attribute as usa como um sinal adicional. A atribuição não depende mais delas, então o gasto não tagueado — ou impossível de taguear — é alocado mesmo assim.
Um sensor eBPF leve observa o tráfego de rede em tempo de execução. A inspeção profunda de pacotes identifica workloads, identificadores de clientes e chamadas de modelos diretamente no tráfego, e depois os correlaciona com os dados de billing para alocar cada dólar pelo consumo real. Não é preciso mudar código nem configuração.
A maioria dos clientes vê os dados atribuídos no mesmo dia. O sensor é instalado em cerca de 15 minutos e a atribuição começa assim que ele observa o tráfego.
Sim. O sensor lê o tráfego de entrada e saída de gateways de LLM e endpoints de API em OpenAI, Anthropic, Bedrock, Azure OpenAI e Vertex AI, atribuindo o consumo de tokens ao cliente, feature ou equipe que disparou cada chamada.
Sim. O eBPF roda em sandbox no kernel e é a mesma tecnologia por trás das principais ferramentas de observabilidade e segurança do mercado. O sensor é somente leitura, não exige mudanças na aplicação, e o Attribute tem certificações SOC 2 Type 2 e ISO 27001.
A parceria com a DoiT é extremamente importante. Conseguimos crescer bastante no último ano, principalmente porque pudemos reinvestir nossos recursos em novas tecnologias em vez de novos recursos internos.
Jason Hartin, CTO
Na integração do DataHub, o time da DoiT foi extremamente hands-on, a ponto de o suporte da DoiT montar o primeiro script e pipeline de ingestão para nos destravar.
Kyle Espinola, Head de Engenharia de Plataforma
Conectar a IBM e a AWS de forma privada era a parte que precisávamos acertar, e queríamos avançar mais rápido do que conseguiríamos sozinhos. A DoiT analisou as opções com a gente, encontrou a sobreposição de sub-redes que estava quebrando o roteamento e deixou tudo estável. Isso destravou todo o resto.
DevOps Lead, Software Projects

A plataforma do Attribute™ é realmente única. Agora temos visibilidade cristalina dos nossos gastos com nuvem por workload e tenant, e esse conhecimento já gerou economias concretas e insights poderosos à medida que escalamos ainda mais nosso serviço.
Paul White, VP de Engenharia, Shasta Cloud
Trabalhamos com a DoiT há muitos anos, e o número de funcionalidades e recursos do DoiT Cloud Intelligence só cresce. Incorporamos recursos como Cloud Analytics e Reports aos nossos próprios processos de FinOps — isso se tornou parte essencial do que fazemos.
Martin Lee, Diretor de Operações
A DoiT nos deu a confiança para sair da experimentação e ir para a produção. Eles nos mostraram o jeito certo de construir IA para o mundo real.
Milad Rezazadeh, CTO

A tecnologia de agrupamento de custos do Attribute™ levou nossa visibilidade e alocação de custos a outro patamar. Hoje, nossos times são totalmente responsáveis pelos próprios orçamentos, o que aumentou bastante nossa eficiência em nuvem e nos ajuda a cortar custos desnecessários.
Eli Zilbershtein, Head de DevOps, Hippo
Não dá pra taguear um cliente em um ambiente multi-tenant. O Attribute™ finalmente mostra quanto cada cliente custa e o que está puxando esses custos.
Omri Cohen, Diretor de Engenharia, Platform